नेदरलँड्समधील डेटा संरक्षण कायद्यामध्ये जनरल डेटा प्रोटेक्शन रेग्युलेशन (GDPR), जे थेट लागू होते, आणि डच GDPR अंमलबजावणी कायदा (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), जो GDPR ने सदस्य राष्ट्रांसाठी सोडलेल्या पर्यायांची पूर्तता करतो, यांचा समावेश आहे. डच डेटा संरक्षण प्राधिकरण (Autoriteit Persoonsgegevens, AP) अनुपालनावर देखरेख करते आणि दंड आकारू शकते; GDPR च्या व्याप्तीला मुख्य अपवाद म्हणजे पूर्णपणे वैयक्तिक किंवा घरगुती वापर, जसे की स्वतःसाठी ठेवलेले खाजगी फोटो.
कोणत्याही संस्थेसाठी, बहुतेक प्रकरणांमध्ये दोन प्रश्न निर्णायक ठरतात: प्रक्रियेसाठी कायदेशीर आधार आहे का, आणि ते GDPR च्या तत्त्वांचे पालन करते का? खाली आम्ही या दोन्ही गोष्टी, UAVG मधील डच जोडण्या, व्यक्तींचे हक्क, ७२ तासांच्या आत उल्लंघनाची सूचना देण्याचे कर्तव्य आणि नेदरलँड्समध्ये स्थापित संस्थेकडे कोणत्या गोष्टी असणे आवश्यक आहे, हे स्पष्ट केले आहे.
सामग्री सारणी
नेदरलँड्समध्ये वैयक्तिक डेटाला कोणते नियम लागू होतात?
GDPR सर्व युरोपियन युनियन सदस्य राज्यांमध्ये अंमलबजावणीशिवाय लागू आहे, आणि जिथे GDPR परवानगी देतो तिथे UAVG डच नियम जोडते. हे सर्व मिळून कंपन्या, सरकारी संस्था, प्रतिष्ठान आणि वैयक्तिक डेटावर प्रक्रिया करणाऱ्या इतर कोणालाही लागू होतात.
वैयक्तिक डेटा म्हणजे ओळखल्या गेलेल्या किंवा ओळखता येण्याजोग्या व्यक्तीबद्दलची कोणतीही माहिती: जसे की नाव, ईमेल पत्ता, फोटो, आयपी पत्ता किंवा ग्राहक क्रमांक. प्रक्रियेमध्ये तुम्ही त्या माहितीसोबत करत असलेल्या प्रत्येक गोष्टीचा समावेश होतो, ज्यात माहिती गोळा करणे आणि साठवणे, तसेच ती पाहणे, शेअर करणे आणि हटवणे यांचा समावेश आहे.
UAVG मध्ये अनेक डच-विशिष्ट नियम निर्धारित केले आहेत. UAVG च्या कलम ५ नुसार, जिथे संमतीवर आधारित प्रक्रिया केली जाते, तिथे १६ वर्षांखालील मुलाला पालक किंवा कायदेशीर प्रतिनिधीच्या संमतीची आवश्यकता असते. UAVG च्या कलम ४६ नुसार, नागरिक सेवा क्रमांक (burgerservicenummer, BSN) फक्त तेव्हाच वापरला जाऊ शकतो, जेव्हा कायद्याने तसे विहित केले असेल. UAVG ची कलमे २२ ते ३० डेटाच्या विशेष श्रेणींसाठी अपवाद निर्धारित करतात.
तुम्हाला कोणता कायदेशीर आधार हवा आहे?
प्रत्येक प्रक्रिया कार्यासाठी GDPR च्या कलम ६ मधील सहा कायदेशीर आधारांपैकी एकाची आवश्यकता असते: संमती, कराराची पूर्तता, कायदेशीर बंधन, अत्यावश्यक हितसंबंध, सार्वजनिक कार्य किंवा वैध हित. संमती हा त्यांपैकी केवळ एक आधार आहे, आणि अनेकदा तो योग्य आधार नसतो.
बहुतेक व्यावसायिक आणि रोजगारासंबंधीच्या प्रक्रियांसाठी, कराराची पूर्तता, कायदेशीर बंधन किंवा वैध हितसंबंध हा योग्य आधार असतो. संमती स्वेच्छेने दिलेली, विशिष्ट, माहितीपूर्ण आणि कोणत्याही वेळी मागे घेता येण्याजोगी असली पाहिजे. नियोक्ता आणि कर्मचारी यांच्यामध्ये ती क्वचितच स्वेच्छेने दिली जाते, त्यामुळे अशा परिस्थितीत त्यावर अवलंबून राहिल्यास ती प्रक्रिया सहसा बेकायदेशीर ठरते.
वैध हितासाठी लेखी संतुलन चाचणी आवश्यक असते: तुमचे हित काय आहे, त्यासाठी प्रक्रिया आवश्यक आहे का, आणि ते संबंधित लोकांच्या हितापेक्षा अधिक महत्त्वाचे आहे का? हे मूल्यांकन काम सुरू करण्यापूर्वी नोंदवा, तक्रार आल्यानंतर नाही.
प्रत्येक प्रक्रियेने कोणत्या तत्त्वांचे पालन केले पाहिजे?
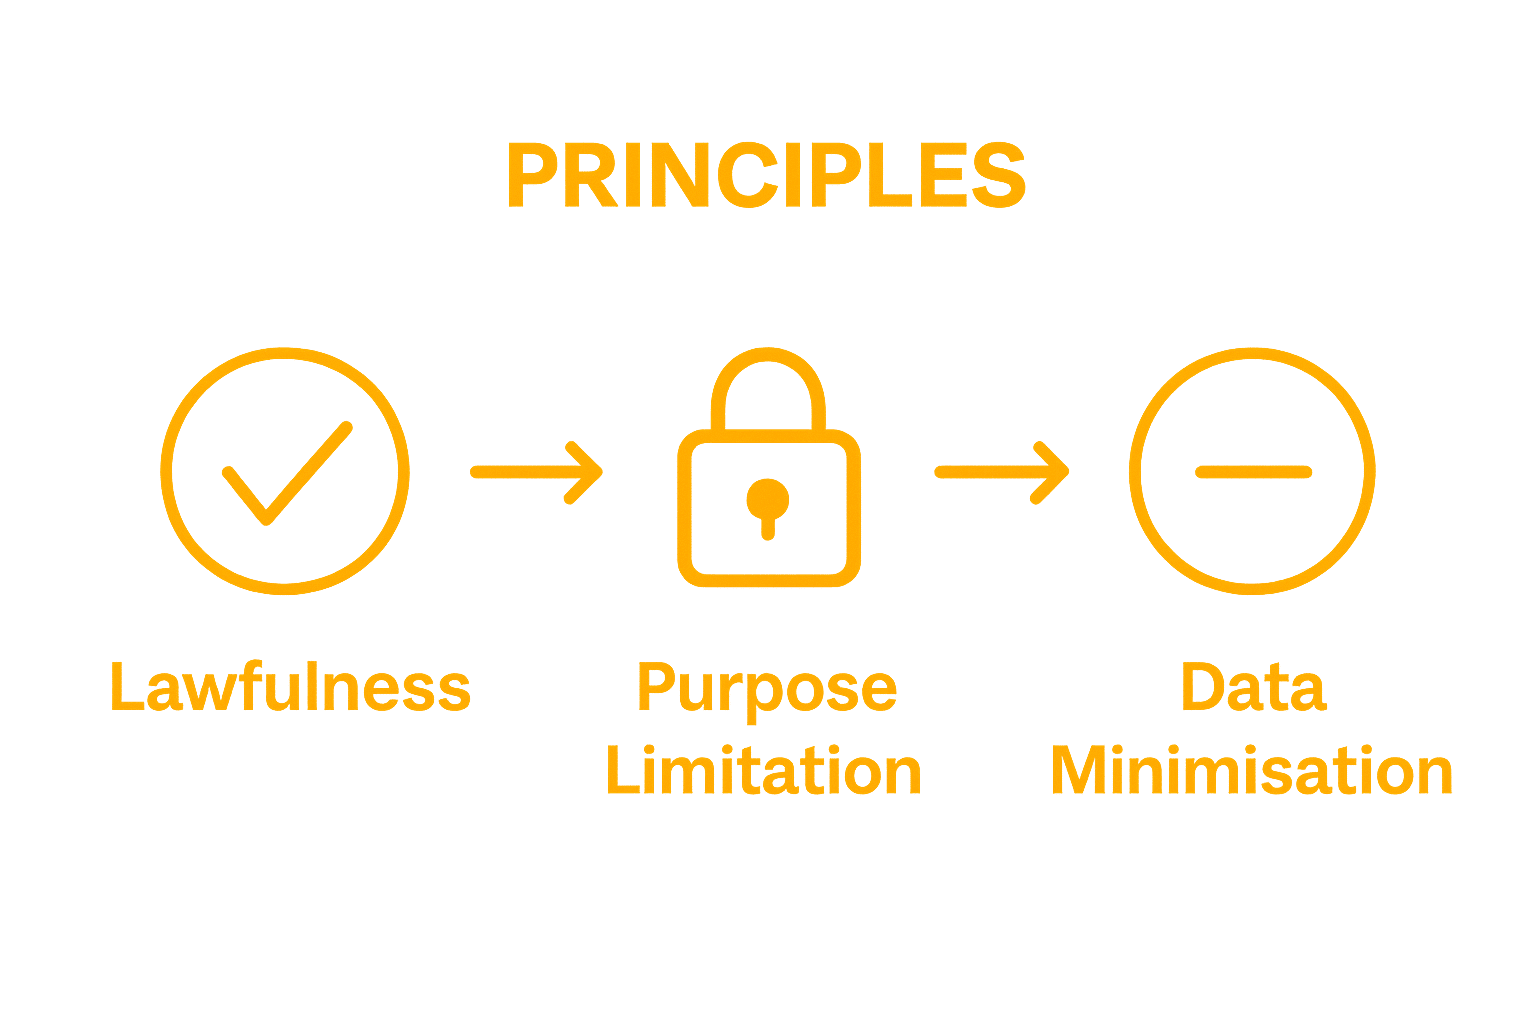
GDPR च्या कलम ५ मध्ये, कायदेशीर आधार कोणताही असो, सर्व प्रकारच्या प्रक्रियेला लागू होणाऱ्या तत्त्वांची यादी दिली आहे. उत्तरदायित्वाच्या तत्त्वानुसार, तुम्ही त्याचे पालन करत आहात हे देखील तुम्हाला दाखवता आले पाहिजे.
| तत्त्व | व्यवहारात याचा अर्थ काय आहे |
|---|---|
| कायदेशीरपणा, निष्पक्षता आणि पारदर्शकता | कायदेशीर आधार, कोणतीही छुपी प्रक्रिया नाही आणि गोपनीयता विवरणामध्ये स्पष्ट माहिती. |
| उद्देश मर्यादा | निर्दिष्ट उद्देशांसाठीच माहिती गोळा करा आणि असंगत उद्देशांसाठी तिचा पुनर्वापर करू नका. |
| डेटा कमी करणे | त्या उद्देशासाठी आवश्यक तेवढेच गोळा करा. |
| अचूकता | माहिती अचूक आणि अद्ययावत ठेवा. |
| साठवण मर्यादा | उद्देश साध्य झाल्यावर डेटा हटवा किंवा अनामिक करा. |
| सचोटी आणि गोपनीयता | अनधिकृत प्रवेश, नुकसान आणि हानी यांपासून योग्य सुरक्षा. |
| जबाबदारी | तुम्ही नियमांचे पालन करत आहात हे AP ला दाखवता यावे यासाठी, तुमच्या निवडींची नोंद करा. |
तुम्ही आरोग्यविषयक डेटा आणि इतर विशेष श्रेणींवर केव्हा प्रक्रिया करू शकता?
केवळ अपवाद म्हणून. वंश किंवा वांशिक मूळ, राजकीय मते, धर्म, ट्रेड युनियन सदस्यत्व, ओळखीसाठी वापरलेला अनुवांशिक किंवा बायोमेट्रिक डेटा, आरोग्य, लैंगिक जीवन किंवा लैंगिक प्रवृत्ती उघड करणारा डेटा GDPR च्या कलम 9 आणि UAVG मधील अपवाद लागू होत असल्याशिवाय प्रक्रिया केला जाऊ शकत नाही (UAVG चे कलम 22).
व्यवहारात, नियोक्ते कर्मचाऱ्याच्या आजाराचे स्वरूप किंवा कारण नोंदवू शकत नाहीत; ती माहिती कंपनीच्या डॉक्टरांकडे असते. आरोग्य सेवा प्रदाते वैद्यकीय गोपनीयतेच्या कर्तव्यांतर्गत उपचारांसाठी आरोग्यविषयक माहितीवर प्रक्रिया करू शकतात. GDPR च्या कलम १० आणि UAVG अंतर्गत गुन्हेगारी माहितीवरही असेच निर्बंध लागू होतात.
व्यक्तींना कोणते हक्क असतात?
GDPR च्या कलम १५ ते २२ अंतर्गत, व्यक्ती प्रवेश, सुधारणा, हटवणे, निर्बंध, डेटा पोर्टेबिलिटीसाठी विनंती करू शकतात आणि प्रक्रियेवर आक्षेप घेऊ शकतात. तुम्हाला एका महिन्याच्या आत उत्तर देणे आवश्यक आहे, जर तुम्ही पहिल्या महिन्यात संबंधित व्यक्तीला कळवले तर गुंतागुंतीच्या विनंत्यांसाठी हा कालावधी दोन महिन्यांपर्यंत वाढवता येतो (कलम १२(३) GDPR).
माहिती मिळवण्याचा अधिकार हा सर्वात जास्त वापरला जातो, विशेषतः रोजगार किंवा ग्राहक विवादामध्ये पहिली पायरी म्हणून. संबंधित व्यक्तीला डेटाची प्रत, त्याचे उद्देश, प्राप्तकर्ते आणि तो किती काळ जपून ठेवला जाईल याची माहिती मिळवण्याचा हक्क असतो. विनंती नाकारल्यास किंवा त्याकडे दुर्लक्ष केल्यास AP कडे तक्रार किंवा न्यायालयात अर्ज केला जाऊ शकतो.
डेटा चोरीनंतर तुम्ही काय केले पाहिजे?
माहिती मिळाल्यापासून ७२ तासांच्या आत AP ला कळवा, जोपर्यंत संबंधित लोकांना धोका निर्माण होण्याची शक्यता नसेल (कलम ३३ GDPR). जिथे धोका जास्त असेल, तिथे तुम्ही त्या लोकांना विनाकारण विलंब न करता कळवले पाहिजे (कलम ३४ GDPR).
डेटा ब्रीच (datablek) म्हणजे सुरक्षेचे असे कोणतेही उल्लंघन ज्यामुळे वैयक्तिक डेटाचे नुकसान होते किंवा त्यावर अनधिकृत प्रवेश मिळतो: जसे की हरवलेला लॅपटॉप, चुकीच्या व्यक्तींना पाठवलेला ईमेल किंवा रॅन्समवेअर हल्ला. तुम्ही ज्या उल्लंघनांची माहिती देत नाही त्यांचाही समावेश करून, प्रत्येक उल्लंघनाची नोंद अंतर्गत स्तरावर ठेवा. यामध्ये तथ्ये, परिणाम आणि उचललेल्या उपाययोजना यांचा समावेश असावा. १५ ऑगस्ट २०२६ पासून लागू असलेल्या सायबर सुरक्षा कायद्याच्या (Cyberbeveiligingswet) कक्षेत येणाऱ्या संस्थांना, एखाद्या महत्त्वपूर्ण घटनेची पूर्वसूचना २४ तासांच्या आत देणे बंधनकारक असू शकते.
संस्थेकडे कोणत्या गोष्टी असणे आवश्यक आहे?
उत्तरदायित्वाच्या तत्त्वांतर्गत, तुम्हाला कागदपत्रांद्वारे अनुपालन सिद्ध करता आले पाहिजे. नेदरलँड्समध्ये स्थापित बहुतेक संस्थांसाठी मुख्य संच सारखाच आहे.
- प्रक्रिया क्रियाकलापांची नोंद (जीडीपीआर कलम ३०), ज्यामध्ये उद्देश, डेटाचे प्रकार आणि प्राप्तकर्ते, आणि धारणा कालावधी यांची यादी असते.
- प्रक्रियेबद्दल लोकांना माहिती देणारे गोपनीयता विधान; आमचे पहा डच कायद्यानुसार गोपनीयता विधानांसंबंधी मार्गदर्शन.
- तुमच्या वतीने वैयक्तिक डेटावर प्रक्रिया करणाऱ्या प्रत्येक पुरवठादारासोबत प्रोसेसर करार (जीडीपीआर कलम २८), जसे की क्लाउड, पेरोल आणि आयटी प्रदाते.
- उच्च जोखीम निर्माण होण्याची शक्यता असलेल्या प्रक्रियेसाठी डेटा संरक्षण प्रभाव मूल्यांकन (DPIA), जसे की मोठ्या प्रमाणावर देखरेख किंवा आरोग्य डेटाची प्रक्रिया (अनुच्छेद 35 GDPR).
- डेटा संरक्षण अधिकारी जिथे तुमच्या मुख्य कामांमध्ये विशेष श्रेणींचे मोठ्या प्रमाणावर निरीक्षण किंवा मोठ्या प्रमाणावर प्रक्रिया करणे समाविष्ट आहे, आणि नेहमी सार्वजनिक प्राधिकरणांसाठी (कलम 37 GDPR).
- जोखमीनुसार योग्य सुरक्षा उपाययोजना, तसेच उल्लंघन झाल्यास आणि व्यक्तींकडून येणाऱ्या विनंत्या हाताळली गेल्यास त्यासाठीची कार्यपद्धती.
डच डेटा संरक्षण प्राधिकरण काय करू शकते?
AP तपास करू शकते, तुम्हाला प्रक्रिया सुव्यवस्थित करण्याचा आदेश देऊ शकते, प्रक्रियेवर बंदी घालू शकते आणि दंड आकारू शकते. GDPR च्या कलम ८३ नुसार, सर्वात गंभीर उल्लंघनांसाठी दंड २० दशलक्ष युरो किंवा जागतिक वार्षिक उलाढालीच्या ४% पर्यंत असतो, यापैकी जी रक्कम जास्त असेल ती आकारली जाते.
प्रशासकीय न्यायालय (AP) कोणत्या तक्रारींची चौकशी करायची हे स्वतःच ठरवते आणि ते नुकसान भरपाई देत नाही. ज्या व्यक्तींना नुकसान झाले आहे, त्या GDPR च्या कलम ८२ अंतर्गत दिवाणी न्यायालयात दावा करतात. प्रशासकीय न्यायालयाकडून लावलेला दंड हा एक प्रशासकीय निर्णय असतो: तुम्ही सहा आठवड्यांच्या आत त्यावर आक्षेप घेऊ शकता आणि त्यानंतर प्रशासकीय न्यायालयात अपील करू शकता.
एक संस्था म्हणून तुम्ही काय तपासले पाहिजे?
- जीडीपीआरच्या कलम ६ अंतर्गत प्रत्येक प्रक्रिया उद्देशासाठी कायदेशीर आधार आहे का, आणि तो दस्तऐवजीकृत आहे का?
- तुमच्या प्रक्रिया कार्यांची नोंद पूर्ण आणि अद्ययावत आहे का?
- तुमच्यासाठी वैयक्तिक डेटा हाताळणाऱ्या प्रत्येक पुरवठादारासोबत तुमचा प्रोसेसर करार आहे का?
- तुम्ही एका महिन्याच्या आत प्रवेश आणि माहिती हटवण्याच्या विनंत्यांना उत्तर देऊ शकता का?
- तुमच्याकडे अशी कोणती उल्लंघन प्रक्रिया आहे का, जी AP ला ७२ तासांच्या आत सूचना देण्याची परवानगी देते?
- तुम्ही BSN चा वापर फक्त कायद्याने विहित केलेल्या ठिकाणीच (अनुच्छेद ४६ UAVG) करता का?
एक व्यक्ती म्हणून तुम्ही काय तपासले पाहिजे?
- संस्था तुमचा डेटा कोणत्या आधारावर आणि कोणत्या उद्देशासाठी वापरते, हे पाहण्यासाठी संस्थेचे गोपनीयता निवेदन वाचा.
- जीडीपीआरच्या कलम १५ अंतर्गत लेखी प्रवेश विनंती पाठवा आणि तारीख नमूद करा; उत्तर एका महिन्याच्या आत मिळणे अपेक्षित आहे.
- जेथे प्रक्रिया संमतीवर किंवा वैध हितावर आधारित आहे, तेथे संमती मागे घ्या किंवा आक्षेप घ्या.
- तुम्ही AP कडे तक्रार केल्यास किंवा न्यायालयात गेल्यास, सर्व पत्रव्यवहाराच्या प्रती जपून ठेवा.
- जर तुमचे नुकसान झाले असेल, तर दिवाणी न्यायालयात GDPR च्या कलम ८२ अंतर्गत दावा करण्याचा विचार करा.
डेटा संरक्षणाच्या बाबतीत आम्ही तुमच्यासाठी काय करू शकतो?
आमचे आयटी आणि गोपनीयता कायदेतज्ज्ञ संस्था आणि व्यक्तींना GDPR आणि UAVG संदर्भात सल्ला देतात.
- आम्ही तुमच्या प्रक्रिया कार्यांचे पुनरावलोकन करतो आणि तुमच्या प्रक्रियेची नोंद तयार करतो किंवा तपासतो.
- आम्ही गोपनीयता निवेदने, प्रक्रियाकर्ता करार आणि डेटा संरक्षण धोरणे तयार करतो.
- आम्ही उच्च-जोखीम प्रक्रियेसाठी डीपीआयए (DPIA) करतो किंवा त्याचे पुनरावलोकन करतो.
- डेटा उल्लंघनानंतर ७२ तासांच्या आत, AP आणि व्यक्तींना सूचित करण्याबाबत आम्ही सल्ला देतो.
- आम्ही संस्था आणि व्यक्तींसाठी प्रवेश आणि माहिती हटवण्यासंबंधीच्या विनंत्या आणि तक्रारी हाताळतो.
- आम्ही एपीच्या निर्णयांना आणि दंडांना आक्षेप घेतो आणि अपील चालवतो.
सारांश
- नेदरलँड्समध्ये GDPR थेट लागू होतो; UAVG मध्ये डच नियम जोडले आहेत, जसे की संमतीसाठी वयाची १६ वर्षे आणि BSN च्या वापरावरील मर्यादा.
- जीडीपीआरच्या कलम ६ नुसार प्रत्येक प्रक्रियेसाठी कायदेशीर आधार आवश्यक असतो; अनेकदा केवळ संमती हाच योग्य आधार नसतो, विशेषतः कामाच्या ठिकाणी.
- आरोग्यविषयक माहितीसारख्या विशेष श्रेणींवर केवळ अपवादांतर्गतच प्रक्रिया केली जाऊ शकते.
- व्यक्तींच्या विनंत्यांना एका महिन्याच्या आत उत्तर दिले पाहिजे; उल्लंघनांची माहिती ७२ तासांच्या आत AP ला कळवली पाहिजे.
- AP २० दशलक्ष युरो किंवा जागतिक वार्षिक उलाढालीच्या ४% पर्यंत दंड आकारू शकते.
सतत विचारले जाणारे प्रश्न
नेदरलँड्समध्ये GDPR थेट लागू होतो का?
होय. GDPR अंमलबजावणीशिवाय लागू होतो; डच GDPR अंमलबजावणी कायदा (UAVG) केवळ तिथेच नियम जोडतो जिथे GDPR मध्ये वाव आहे, उदाहरणार्थ डेटाच्या विशेष श्रेणी आणि BSN च्या वापराबाबत.
वैयक्तिक डेटावर प्रक्रिया करण्यासाठी संमती नेहमीच आवश्यक असते का?
नाही. GDPR च्या कलम ६ मधील सहा कायदेशीर आधारांपैकी संमती हा एक आधार आहे. व्यवसाय आणि नियोक्त्यांद्वारे केली जाणारी बहुतांश प्रक्रिया ही करार, कायदेशीर बंधन किंवा वैध हितसंबंधांवर आधारित असते.
एखाद्या संस्थेने प्रवेशाच्या विनंतीला किती लवकर प्रतिसाद दिला पाहिजे?
मिळाल्यापासून एका महिन्याच्या आत. जटिल किंवा असंख्य विनंत्यांसाठी हा कालावधी दोन महिन्यांपर्यंत वाढवला जाऊ शकतो, जर संबंधित व्यक्तीला पहिल्या महिन्याच्या आत माहिती दिली गेली असेल (कलम 12(3) GDPR).
डेटा चोरीची तक्रार केव्हा करणे आवश्यक आहे?
उल्लंघनाची माहिती मिळाल्यापासून ७२ तासांच्या आत, संबंधित व्यक्तींना धोका निर्माण होण्याची शक्यता कमी असल्याशिवाय, 'ऑटोरिटाइट पर्सून्सगेगेवेन्स'ला (Autoriteit Persoonsgegevens) कळवावे. जर धोका जास्त असेल, तर त्या लोकांनाही माहिती देणे आवश्यक आहे.